

“탈퇴회원 정보 방치하다 유출된 개인정보
페이지 정보

본문
김현정 의원, 최근 3년간 316만 건”
▶탈퇴 후 파기 의무 위반 개인정보 유출 3년간 총 316만여건
김현정 의원 “유출 터져야 뒷북 적발… 개보위, 사후 점검 벗어나 파기 실태 선제적 점검·상시 모니터링 체계 구축해야”
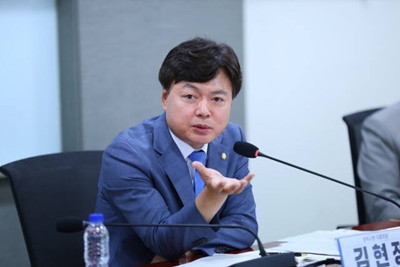
김현정 의원(더불어민주당, 평택시병)은 13일(화) 정무위 국정감사에서 이용자가 회원을 탈퇴했음에도 기업들이 개인정보를 즉시 파기하지 않고 방치하다 유출된 건수가 최근 3년간 316만 건을 넘어섰다고 지적했다.
국회 정무위원회 소속 김현정 더불어민주당 의원(경기 평택시병)이 개인정보보호위원회로부터 제출받은 국정감사 자료에 따르면, 탈퇴 회원 정보를 파기하지 않고 보유하다가 발생한 유출 사고 규모는 2024년 38만 6천여 건에서 2026년 상반기에만 무려 276만여 건으로 총 316만여 건에 달했다.
< 유출사건 중 탈퇴회원 정보 미파기 적발 건수 >
구분 | 2024년 | 2025년 | 2026년 상반기 | 총 계 |
유출사고 처분사건의 유출 정보주체 건수 | 8,002,865건 | 48,187,764건 | 43,877,219건 | 100,067,848건 |
조사 당시 보유하고 있었던 탈퇴회원 정보 건수 (보호법 제21조 위반 처분) | 385,747건 (산정 곤란 1건 제외) | 10,336건 | 2,764,158건 | 3,160,241건 |
*자료-개인정보보호위원회
현행 「개인정보 보호법」 제21조 제1항은 보유기간이 경과하거나 개인정보의 처리 목적 달성 등 그 개인정보가 불필요하게 되었을 때에는 지체 없이 해당 정보를 파기하도록 명시하고 있다.
그러나 실제 기업 현장에서는 탈퇴한 이용자의 정보조차 “언젠가 마케팅에 쓸 수 있는 자산”, “돈이 되는 빅데이터”라는 인식이 만연해 이를 고의로 묵혀두거나 방치하는 위법 관행이 지속되고 있다는 것이 김 의원의 지적이다.
김현정 의원은 “유출 사고가 터지기 전까지는 정부의 감독이 닿지 않다 보니, 기업들이 파기 의무를 무시한 채 불법적인 ‘정보 축적’ 관행을 답습하고 있다”고 비판했다.
이어 “사고가 터진 뒤 조사하고 과징금을 매기는 식의 뒷북 처벌만으로는 기업들의 악습을 결코 뿌리 뽑을 수 없다”며 “개보위가 공언해 온 ‘사전 예방 중심 보호체계’가 말로만 그치지 않으려면, 회원 정보를 보유한 주요 플랫폼과 기업들을 대상으로 파기 의무 준수 여부를 확인하는 전수 실태 점검을 실시하고 상시 모니터링 감독체계를 즉각 구축해야 한다”고 촉구했다.
한상호ptmnews@naver.com
평택매일 ptm뉴스 #탈퇴회원 #정보방치하다 #유출된개인정보 #보호체계 #빅데이터 #김현정국회의원 #더블어민주당
- 이전글‘평택형 방위산업’ 육성 본격 시동... 26.10.13
- 다음글한글날 맞아 ‘안재홍 생가 홍보 문화제’ 개최 26.10.13
